Dieser Beitrag wurde mit KI erstellt.
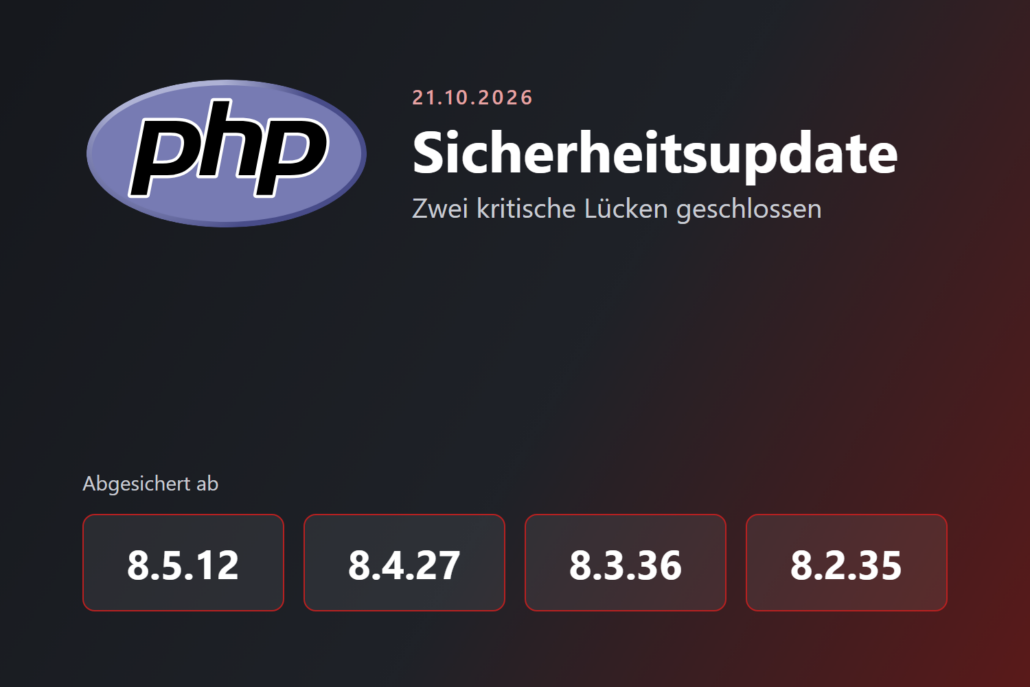
Am 21.10.2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen. Über sie können Angreifer ohne Passwort eigene Programme auf einem Webserver ausführen. Die Lücken sind behoben in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Alle Server, die wir hosten oder betreuen, haben das Update bereits heute erhalten.
Was ist PHP, und warum betrifft dich das?
PHP ist die Programmiersprache, mit der ein Großteil aller Websites läuft: WordPress, Onlineshops wie WooCommerce oder Shopware, Kundenportale und viele Webanwendungen. Du siehst PHP nicht, es arbeitet im Hintergrund auf dem Server. Jedes Mal, wenn jemand deine Website aufruft, baut PHP die Seite zusammen.
Genau dort setzen die beiden Lücken an. Ein Angreifer schickt eine präparierte Anfrage an den Server, so wie ein Browser eine Seite abruft. PHP verarbeitet sie fehlerhaft, und der Angreifer kann eigenen Code auf dem Server starten. Ein Login braucht er dafür nicht, und es spielt keine Rolle, wie sicher deine Website selbst programmiert ist: Der Fehler passiert, bevor deine Website überhaupt an der Reihe ist.
Mit einem solchen Zugang kann ein Angreifer Daten auslesen, etwa Kundendaten oder Passwörter, die Website verändern, Schadsoftware ablegen oder den Server für Spam und weitere Angriffe missbrauchen. Das PHP-Projekt bewertet beide Lücken mit 9,2 von 10 Punkten (CVSS 4.0), also als kritisch.
Die beiden Lücken im Überblick
- CVE-2026-109618: Geht PHP während einer Anfrage der Arbeitsspeicher aus, bleiben interne Daten halb fertig zurück. Beim Aufräumen hält PHP sie für gültig, und darüber lässt sich Code einschleusen.
- CVE-2026-109619: Daten einer Anfrage bleiben im Speicher stehen, obwohl er schon freigegeben ist. Die nächste Anfrage greift darauf zu, und ein Angreifer kann das ausnutzen. Nach Angaben von Sicherheitsforschern lassen sich darüber auch Inhalte aus dem Speicher auslesen, zum Beispiel Zugangsdaten.
Einzelne Sicherheitsfirmen berichten bereits von ersten Angriffen; bestätigt ist das noch nicht. Die Details stehen in der Meldung des PHP-Projekts und in der Zusammenfassung von Tenable.
Diese PHP-Versionen sind abgesichert
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Für PHP 8.1 und ältere Versionen gibt es vom PHP-Projekt kein Update mehr. Einige Linux-Distributionen liefern für ihre eigenen Pakete Korrekturen nach; darauf verlassen kannst du dich nur, wenn dein Anbieter das ausdrücklich bestätigt. PHP 8.2 bekommt noch bis zum 31.12.2026 Sicherheitsupdates.
Bei uns gehostet oder betreut: erledigt
Alle Server, die wir in unserem Rechenzentrum hosten oder als IT-Dienstleister betreuen, haben das heute veröffentlichte Update zeitnah erhalten. Für dich ist dort nichts zu tun. Nutzt deine Website noch PHP 8.1 oder älter, bekommt sie dagegen keine Korrektur: Stell sie auf eine aktuelle Version um, wir helfen dir dabei.
Website bei einem anderen Anbieter? Das solltest du jetzt tun
- Version prüfen: Im Kundenmenü deines Hosters oder in WordPress unter Werkzeuge → Website-Zustand → Bericht → Server siehst du die PHP-Version. Sie muss mindestens den oben genannten Stand haben.
- Beim Anbieter nachfragen: Frag deinen Hoster, ob deine Server das Update vom 21.10.2026 schon haben.
- Eigener Server: PHP aktualisieren und danach den Webserver oder PHP-FPM neu starten. Erst nach dem Neustart arbeitet die abgesicherte Version.
- Alte Version: Läuft noch PHP 8.1 oder älter, plane den Umstieg auf eine aktuelle Version jetzt ein.
Erst letzte Woche hat Microsoft ebenfalls viele Lücken geschlossen, mehr dazu im Beitrag zum Microsoft-Patchday Oktober 2026. Wer seine Website nicht selbst auf dem neuesten Stand halten will, ist mit unserem Webhosting oder einem V-Server mit Betreuung gut aufgehoben. Brauchst du Hilfe beim Prüfen oder Umstellen, schreib uns an support@baebeca.de oder ruf an unter 02261-81616-0.
Beitragsbild: PHP-Logo von Colin Viebrock, Grafik mit Versionsnummern ergänzt, Lizenz CC BY-SA 4.0.